
به گزارش شهرآرانیوز، بر اساس ادعای منتشرشده، فردی با نام کاربری leakhunter دیتابیسی حدود ۱.۲ گیگابایتی از اطلاعات داخلی JumpJump را در یک تالار گفتوگو در دارکوب منتشر کرده است. در تصاویر بازنشرشده، مواردی مانند اطلاعات تماس، جزئیات پرداخت و تراکنش، اطلاعات کارت بانکی، کیف پول دیجیتال، اطلاعات دستگاه، نشستهای کاربری و لاگ فعالیت به چشم میخورد.
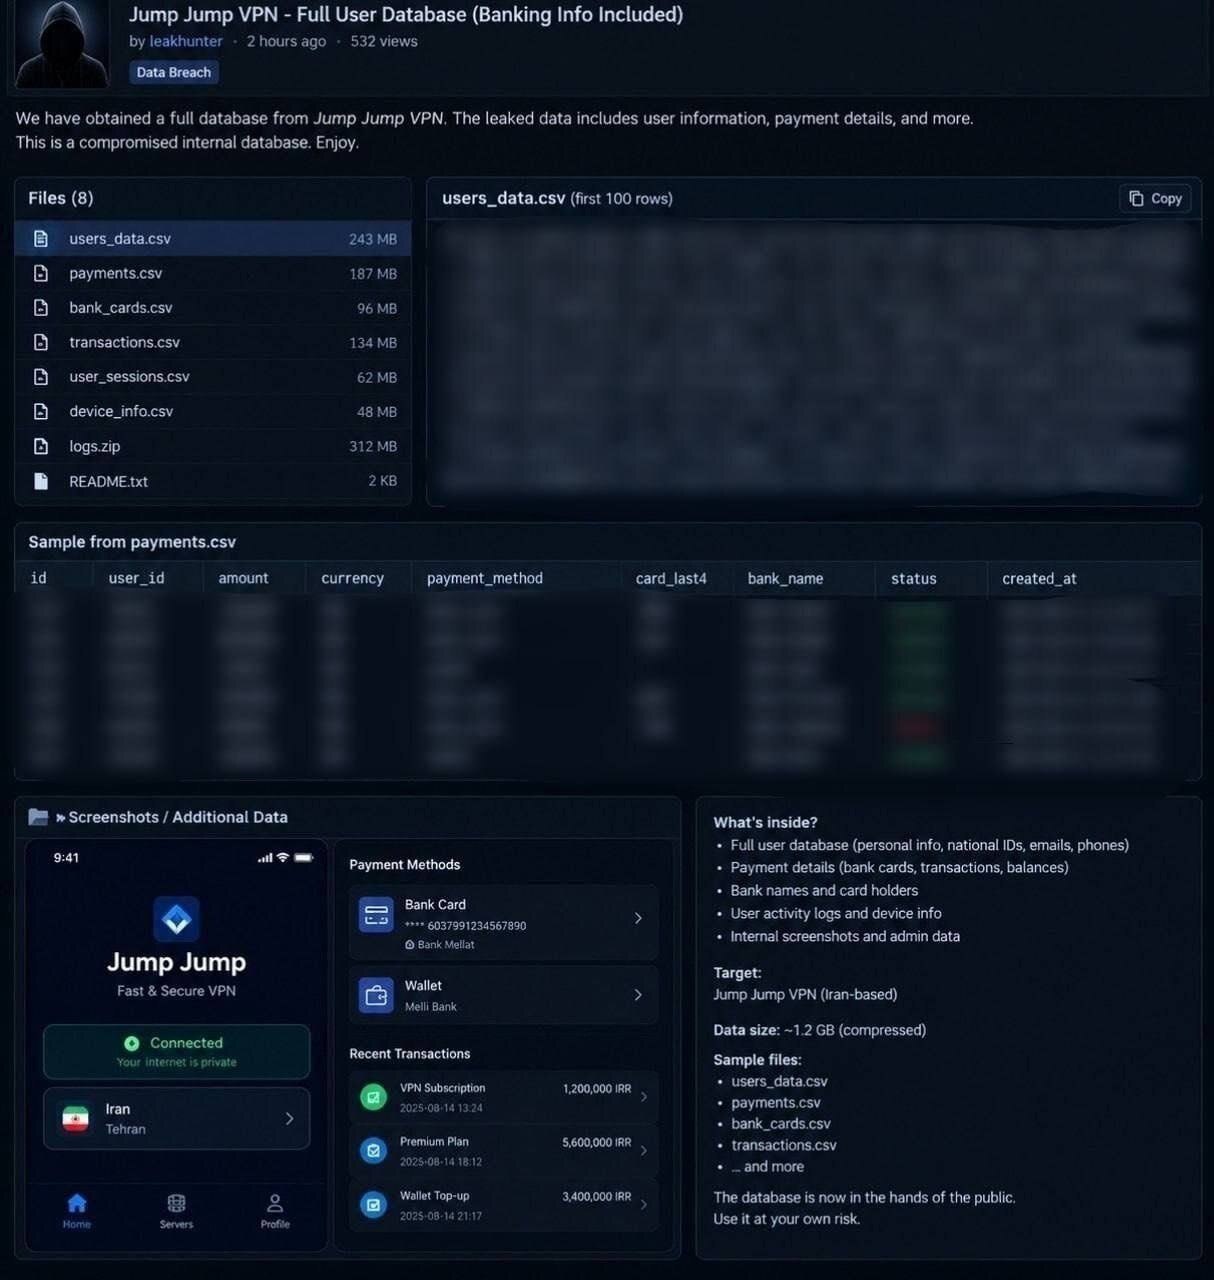
با این حال، تا زمان انتشار این گزارش، این ادعا بهصورت مستقل تأیید نشده است. بررسی منابع و رسانههای بینالمللی حوزه امنیت سایبری نیز تاکنون گزارشی مبنی بر تأیید این رخنه منتشر نکرده است؛ بنابراین در حال حاضر نمیتوان از هک شدن قطعی JumpJump یا فروش قطعی اطلاعات کاربران سخن گفت.
JumpJump سابقه نشت اطلاعات دارد؟
بررسی منابع موجود نشان میدهد سابقهای از یک نشت اطلاعات تأییدشده برای JumpJump پیدا نشده است؛ اما این سرویس پیشتر از منظر حریم خصوصی و امنیت فنی با پرسشهایی مواجه بوده است.
برای نمونه، NowSecure در بررسی فنی نسخه اندروید JumpJump مواردی مرتبط با جمعآوری و اشتراکگذاری دادههای حساس و ارتباطات شبکهای را شناسایی کرده است. در نسخه iOS نیز این مؤسسه درخواست دسترسی برای ردیابی کاربر یا دستگاه و دسترسی به کتابخانه تصاویر را مشاهده کرده است. این یافتهها به خودی خود به معنای سرقت اطلاعات یا وقوع نشت نیستند، اما نشان میدهند این اپلیکیشن از نظر حریم خصوصی نیازمند بررسی دقیق است.
{$sepehr_key_248531}
در شبکه اجتماعی ایکس، واکنشها به ادعای اخیر متفاوت بوده است. گروهی با انتشار تصاویر، درباره احتمال افشای اطلاعات کاربران هشدار داده و برخی نیز از کاربران خواستهاند فعلاً استفاده از JumpJump را متوقف کنند.
با این حال، تا روشن شدن موضوع، حذف موقت JumpJump و استفاده نکردن از آن برای ورود به حسابهای حساس، یک اقدام احتیاطی منطقی است.
اگر از طریق این VPN وارد حسابهای مهمی مانند ایمیل، شبکههای اجتماعی یا حسابهای مالی شدهاید، بهتر است رمز عبور این حسابها را از یک اتصال مطمئن تغییر دهید و در صورت امکان، احراز هویت دومرحلهای را فعال کنید. همچنین نشستها و دستگاههای فعال حسابهای مهم را بررسی و موارد ناشناس را خارج کنید.
بنابراین استفاده از فیلترشکنها و ابزارهای تغییر آی پی همواره دارای مخاطرات امنیتی هستند و بر همین اساس به مخاطبان پیشنهاد میگردد از استفاده این موارد پرهیز کنند.
{$sepehr_key_248521}