کشف آسیبپذیری خطرناک تلگرام دسکتاپ | هرچه زودتر آپدیت کنید! (۱۸ مهر ۱۴۰۵)
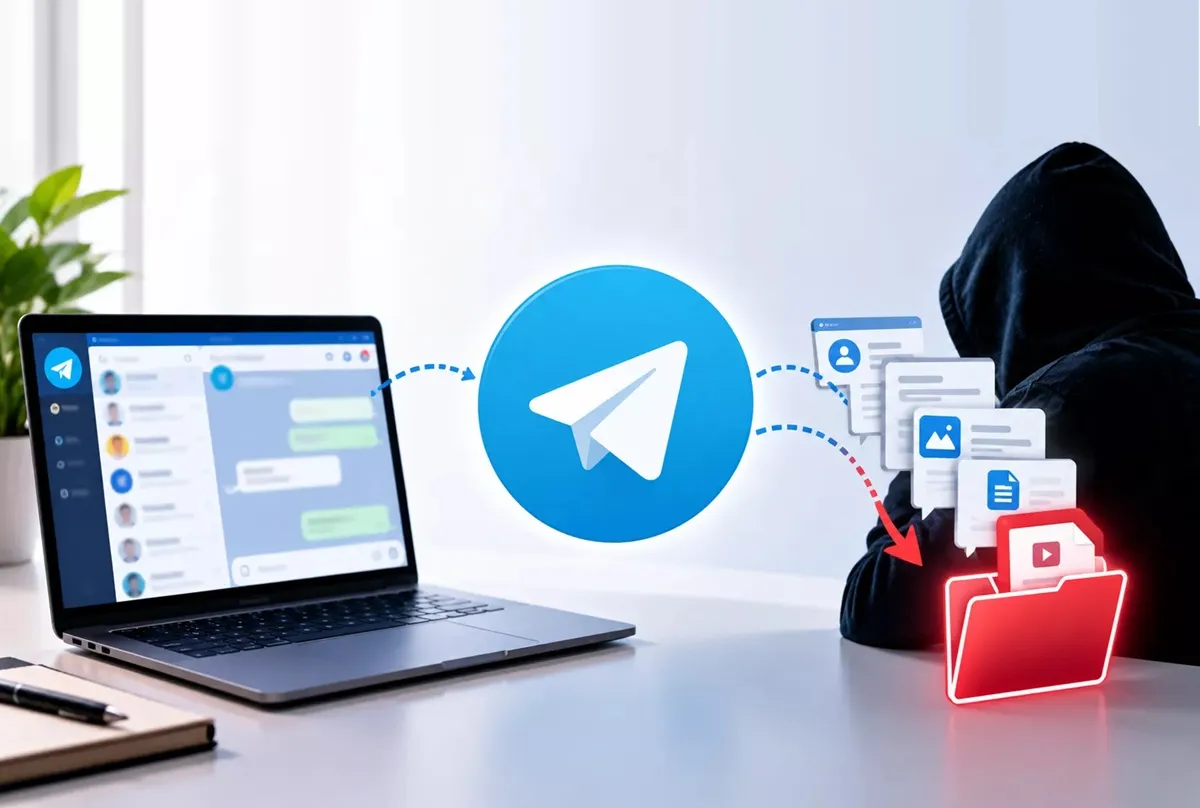
پژوهشگر امنیت سایبری از شناسایی آسیبپذیری مهمی در تلگرام دسکتاپ خبر داده است که میتوانست به مهاجمان اجازه دهد با فریب کاربر برای کلیک روی یک لینک دستکاریشده، فایلهای حساس نشست او را استخراج کنند و در شرایطی کنترل حسابش را به دست بگیرند.
شهرآرانیوز؛ بر اساس گزارش منتشرشده از سوی پژوهشگر امنیتی در وبسایت BeakSec و اطلاعات ثبتشده در پایگاههای آسیبپذیری، این نقص به نحوه پردازش لینکهای اختصاصی تلگرام و ارتباط میان فرایندهای برنامه در سیستمعامل مربوط میشد. کاربران ویندوزی که از نسخههای آسیبپذیر استفاده میکردند، در صورت کلیک روی لینک مخرب، ممکن بود در معرض این حمله قرار بگیرند.
سازوکار آسیبپذیری تلگرام چه بود؟
طبق گزارش فنی BeakSec، ریشه مشکل به سازوکار ارتباط بینفرایندی (IPC) در تلگرام دسکتاپ بازمیگشت. هنگامی که برنامه در حال اجرا بود و کاربر یک لینک اختصاصی تلگرام را باز میکرد، ممکن بود یک فرایند جدید ایجاد شود و اطلاعات لینک را از طریق یک سوکت محلی به فرایند اصلی برنامه انتقال دهد.
دادههای این ارتباط بهصورت متنی منتقل میشدند و رکوردهای مختلف با علامت نقطهویرگول از یکدیگر جدا میشدند. مشکل این بود که کاراکتر جداکننده بهدرستی ایمنسازی نمیشد؛ بنابراین، مهاجم میتوانست با ساخت یک لینک دستکاریشده، رکوردهای اضافی را به پیام ارسالی در ارتباط داخلی تزریق کند.
در نتیجه، کلیک روی یک لینک مخرب میتوانست فراتر از باز کردن یک صفحه یا گفتوگو عمل کند و به اجرای مسیرهای پردازشی ناخواسته در تلگرام منجر شود.
چگونه اطلاعات حساب کاربر در معرض سرقت قرار میگرفت؟
بخش دوم این زنجیره حمله به طرح آدرسدهی داخلی `interpret:` مربوط بود. این سازوکار امکان پردازش دستورهایی را فراهم میکرد که در سناریوی مورد بررسی میتوانستند برای خواندن فایلهای محلی و ارسال آنها به یک کانال یا ابرگروه تلگرامی استفاده شوند.
ترکیب این قابلیت با نقص تزریق رکورد در ارتباط داخلی برنامه، مسیر استخراج فایلهای حساس را باز میکرد. از جمله اطلاعات در معرض خطر، فایلهای پوشه `tdata` تلگرام دسکتاپ بود؛ پوشهای که دادههای مرتبط با نشست کاربر را نگهداری میکند.
بر اساس گزارش پژوهشگر، مهاجم میتوانست با آمادهسازی شرایط لازم و ارسال یک لینک دستکاریشده، کاربر را به کلیک روی آن ترغیب کند. در صورت موفقیت حمله، فایلهای حساس ممکن بود بدون نمایش هشدار آشکار برای کاربر به مقصد مهاجم ارسال شوند.
استخراج این فایلها میتوانست امکان دسترسی غیرمجاز به حساب را فراهم کند؛ بااینحال، نتیجه نهایی به شرایط حمله و سازوکارهای حفاظتی حساب بستگی داشت. بنابراین، کلیک روی هر لینک بهمعنای قطعی ازدسترفتن حساب نبود.

تلگرام چگونه این نقص را برطرف کرد؟
بررسی تغییرات رسمی کد منبع تلگرام در گیتهاب نشان میدهد که توسعهدهندگان در اصلاحیه مربوط به نسخه ۷.۲.۹، مسیر قدیمی پردازش آدرسهای `interpret:` را حذف کردهاند. همچنین، برای جلوگیری از تزریق رکوردهای اضافی در ارتباط میان فرایندهای برنامه، سازوکار ایمنسازی دادههای ارسالی از طریق سوکت محلی تغییر کرده است.
این تغییرات نشان میدهند که اصلاح آسیبپذیری صرفاً به مسدودکردن یک لینک مخرب محدود نبوده و مسیر پردازش ناامن نیز حذف شده است.
کاربران برای محافظت از حساب خود چه کنند؟
کاربران تلگرام دسکتاپ بهتر است اقدامات زیر را انجام دهند:
- تلگرام دسکتاپ را به نسخه ۷.۲.۹ یا جدیدتر بهروزرسانی کنند. این نسخه اصلاحیه مربوط به آسیبپذیری یادشده را شامل میشود. برای دریافت نسخه رسمی میتوان به وبسایت تلگرام دسکتاپ مراجعه کرد.
- از بازکردن لینکهای ناشناس یا مشکوک، بهویژه لینکهایی که از سوی افراد ناشناس ارسال میشوند، خودداری کنند.
- دانلود خودکار فایلها را برای گروهها و مخاطبان ناشناس محدود کنند. این اقدام میتواند بخشی از خطرهای جانبی را کاهش دهد، اما جایگزین نصب نسخه اصلاحشده نیست.
- برای حساب تلگرام خود تأیید دومرحلهای را فعال کنند و برای برنامه دسکتاپ نیز در صورت امکان رمز قفل محلی تعیین کنند. این اقدامات لایههای حفاظتی بیشتری ایجاد میکنند، اما لزوماً مانع سوءاستفاده از فایلهای نشست سرقتشده نمیشوند.
در مجموع، آسیبپذیری CVE-۲۰۲۶-۱۰۷۱۸۱ نمونهای از زنجیره حملاتی است که در آن یک نقص در پردازش لینک، به استخراج اطلاعات حساس و احتمال تصاحب حساب منجر میشود. با توجه به انتشار اصلاحیه رسمی، بهروزرسانی تلگرام دسکتاپ به نسخه ۷.۲.۹ یا بالاتر مهمترین اقدام برای رفع این آسیبپذیری مشخص است.
ارسال نظرات
دیدگاه های ارسال شده توسط شما، پس از تائید توسط شهرآرانیوز در سایت منتشر خواهد شد.
نظراتی که حاوی توهین و افترا باشد منتشر نخواهد شد.