یک بدافزار اندرویدی میتواند با هوش مصنوعی اطلاعات ورود به حساب بانکی شما را سرقت کند + راههای مقابله
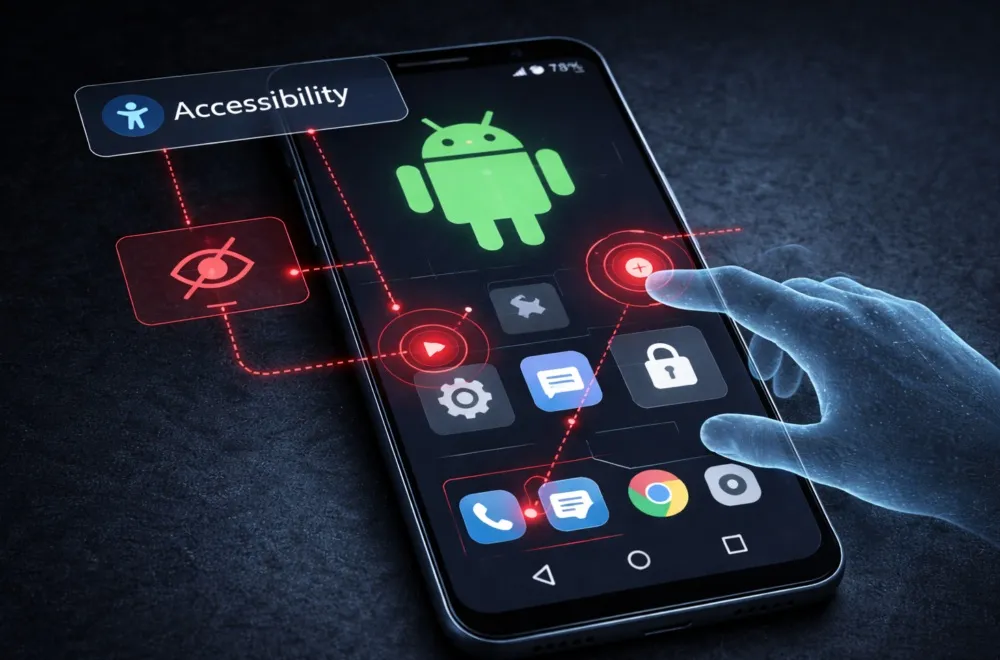
RatHat با استفاده از هوش مصنوعی کنترل عمیقی روی گوشیهای اندرویدی به دست میآورد و رمزهای عبور، پینکدها و کدهای امنیتی را سرقت میکند.
شهرآرانیوز؛ گوشی اندرویدی شما احتمالاً اطلاعات بسیار حساستری از آنچه تصور میکنید در خود نگه میدارد. اپلیکیشنهای بانکی، رمزهای عبور و کدهای امنیتی همگی میتوانند از طریق همین صفحه کوچک در دست شما عبور کنند. اکنون یک تهدید تازه برای اندروید با نام RatHat میخواهد به همه این اطلاعات دسترسی پیدا کند.
پژوهشگران امنیتی شرکت Zimperium این بدافزار را شناسایی کردهاند. RatHat از هوش مصنوعی مولد بهعنوان بخشی از فرایند حمله استفاده میکند و میتواند از مجوزهایی که کاربر تأیید میکند برای به دست آوردن کنترل گستردهای روی گوشی بهره ببرد. این بدافزار قادر است اطلاعات ورود به حسابهای بانکی را سرقت کند، کدهای احراز هویت را رهگیری کند و حتی از روی محل لمس انگشت روی صفحه، پینکد یا الگوی بازکردن قفل گوشی را بازسازی کند. RatHat همچنین میتواند ارتباطی پایدار ایجاد کند که حتی پس از حذف اپلیکیشن مخرب نیز ممکن است باقی بماند.
البته این حمله همچنان به کمک فردی که گوشی را در اختیار دارد نیاز دارد. RatHat عمدتاً با فریب کاربر برای نصب یک اپلیکیشن مخرب و اعطای مجوزهای قدرتمند وارد عمل میشود؛ بنابراین چند فرصت برای متوقف کردن آن پیش از در دست گرفتن کنترل گوشی وجود دارد.
بدافزار اندرویدی RatHat چگونه وارد گوشی میشود؟
RatHat حمله خود را با مهندسی اجتماعی آغاز میکند. شرکت Zimperium میگوید مهاجمان عمدتاً این بدافزار را از طریق فیشینگ پیامکی (SMS Phishing) ، تبلیغات مخرب و وبسایتهای فریبنده دانلود نرمافزار منتشر میکنند. فایل APK مخرب ممکن است خود را به شکل نرمافزارهای آشنا، از جمله یک اپلیکیشن استریم یا مرورگر Chrome، جا بزند.
همین نام آشنا میتواند باعث کاهش حساسیت کاربر شود. صفحه دانلود ممکن است آنقدر واقعی به نظر برسد که تصور کنید در حال نصب یک اپلیکیشن عادی هستید. بااینحال، RatHat به نصب دستی یک فایل APK خارج از Google Play متکی است. پس از نصب، اپلیکیشن مخرب از شما میخواهد سرویس Accessibility اندروید را فعال کنید.
بهانهای که برای دریافت این مجوز ارائه میشود میتواند بسته به منطقه متفاوت باشد. در برخی موارد، بدافزار ادعا میکند این مجوز برای حل مشکل شبکه یا فعالکردن یک مزیت مالی ضروری است. سرویسهای Accessibility قابلیتهای مهم و قانونی در اندروید دارند؛ اما یک اپلیکیشن دارای این مجوز میتواند محتوای نمایشدادهشده روی صفحه را بررسی و با رابط کاربری تعامل کند. RatHat از همین قابلیت برای شروع تغییر تنظیمات گوشی بدون دخالت مستقیم کاربر سوءاستفاده میکند.
RatHat چگونه از هوش مصنوعی برای دسترسی عمیقتر استفاده میکند؟
پس از دریافت دسترسی، RatHat میتواند در تنظیمات اندروید حرکت کند و Developer Options و Wireless Debugging را فعال کند. سپس میتواند کد جفتسازی ششرقمی ADB را که روی گوشی نمایش داده میشود بخواند و به Android Debug Bridge خود دستگاه متصل شود.
برای برقراری این اتصال حتی نیازی به یک رایانه جداگانه نیست. ADB که مخفف Android Debug Bridge است، ابزاری قانونی و قدرتمند برای توسعهدهندگان محسوب میشود و برای آزمایش و مدیریت دستگاههای اندرویدی کاربرد دارد.
RatHat از این قابلیت قانونی سوءاستفاده میکند تا خارج از محیط عادی ایزولهشده اپلیکیشنها، به دسترسی سطح Shell برسد. سپس بدافزار یک عامل مبتنی بر زبان برنامهنویسی Go اجرا میکند که میتواند دستورات سیستمی را اجرا کند. همچنین یک کلاینت Reverse Proxy راهاندازی میکند که ارتباطی پایدار با مهاجم ایجاد میکند. طبق اعلام Zimperium، این ارتباط میتواند به مهاجم امکان دسترسی مداوم به سرویس ADB گوشی را بدهد.
RatHat در این مرحله از هوش مصنوعی نیز استفاده میکند.
این بدافزار اطلاعات درخت زنده Accessibility اندروید را برای یک دستیار هوش مصنوعی مولد ارسال میکند. هوش مصنوعی میتواند به شناسایی محل قرارگیری یک عنصر روی صفحه، خواندن متن نمایشدادهشده و تشخیص زمان مناسب برای اسکرولکردن کمک کند.
این قابلیت باعث میشود حمله نسبت به روشهای خودکارسازی مبتنی بر توالیهای ثابت، انعطافپذیرتر باشد. اخیراً نیز شاهد یک تهدید اندرویدی دیگر بودیم که به شیوهای مشابه از Wireless Debugging سوءاستفاده میکرد. RatHat علاوه بر ناوبری با کمک هوش مصنوعی، یک روش دیگر برای حفظ دسترسی مهاجم نیز به این فرایند اضافه میکند.
RatHat میتواند اطلاعات ورود به حساب بانکی و کدهای امنیتی را سرقت کند
پس از به دست آوردن دسترسی، RatHat میتواند اپلیکیشنهای مالی را زیر نظر بگیرد و روی اپلیکیشنهای واقعی، صفحات جعلی نمایش دهد. این صفحات میتوانند کاربر را فریب دهند تا اطلاعات ورود به حساب بانکی خود را مستقیماً در صفحهای تحت کنترل مهاجم وارد کند. Zimperium دریافت که RatHat اپلیکیشنهای بانکی و رمزارزی را هدف قرار میدهد.
این بدافزار همچنین بهطور مشخص پوششهای جعلی برای سرویسهای پرداختی مانند WeChat و Alipay ایجاد میکند. RatHat میتواند پیامکها و محتوای اعلانها را نیز رهگیری کند و از این طریق راه دیگری برای سرقت رمزهای یکبارمصرف (OTP) و کدهای احراز هویت دومرحلهای در اختیار مهاجم قرار دهد.
اما ماجرا به همینجا ختم نمیشود. RatHat میتواند حرکات انگشت کاربر را نیز زیر نظر بگیرد.
این بدافزار قادر است مختصات خام لمس صفحه را ثبت و آنها را با چیدمان صفحهکلیدهای شناختهشده مقایسه کند. به این ترتیب میتواند پینکد واردشده توسط کاربر را از روی محل لمس انگشت بازسازی کند.
روش مشابهی میتواند برای بازیابی الگوی قفل اندروید نیز مورد استفاده قرار گیرد. از آنجا که بدافزار مختصات لمس را در سطح پایینی از سیستم ثبت میکند، قابلیتهای حفاظتیای که معمولاً ارقام پین را از صفحهخوانها مخفی میکنند، مانع این روش نمیشوند.
یعنی مجرم ممکن است هرگز نیازی نداشته باشد خود پین را بهصورت متنی ببیند؛ حرکت انگشت شما روی صفحه میتواند پین را فاش کند.
RatHat میتواند در برابر تلاش برای حذف خود مقاومت کند
RatHat همچنین تلاش میکند فرایند خروج از گوشی را بسیار دشوارتر از ورود به آن کند. Zimperium دریافت که این بدافزار میتواند هنگام تلاش کاربر برای حذف اپلیکیشن مخرب، در فرایند حذف اختلال ایجاد کند.
بدافزار میتواند فرایند واقعی حذف را لغو کرده و یک پیام خطای جعلی از Google Play روی صفحه نمایش دهد.
حتی اگر بتوانید اپلیکیشن قابل مشاهده را با موفقیت حذف کنید، مشکل دیگری باقی میماند. RatHat یک سرویس Native جداگانه خارج از چرخه معمول اجرای اپلیکیشن ایجاد میکند.
این سرویس میتواند پس از حذف اپلیکیشن اصلی نیز باقی بماند. سپس قادر است بدافزار را دوباره نصب و مجوزهای آن را بازیابی کند.
Zimperium همچنین دریافت که RatHat میتواند درخواست دسترسی Device Admin کند. این دسترسی کنترل بیشتری در اختیار بدافزار قرار میدهد و حتی میتواند در صورت تلاش کاربر برای حذف آن، امکان پاککردن اطلاعات دستگاه را فراهم کند.
به همین دلیل، پس از یک آلودگی کامل، حذف اپلیکیشن مشکوک ممکن است برای پاکسازی RatHat کافی نباشد.
گوگل درباره RatHat چه میگوید؟
گوگل در پاسخ به CyberGuy اعلام کرده است که براساس شناسایی فعلی این شرکت، RatHat را در Google Play پیدا نکرده است. این شرکت همچنین میگوید کاربران اندروید از طریق Google Play Protect در برابر نسخههای شناختهشده این بدافزار محافظت میشوند.
سخنگوی گوگل به CyberGuy گفته است:
«براساس شناسایی فعلی ما، هیچ اپلیکیشنی حاوی این بدافزار در Google Play پیدا نشده است. کاربران اندروید بهصورت خودکار و از طریق Google Play Protect در برابر نسخههای شناختهشده این بدافزار محافظت میشوند. این قابلیت بهصورت پیشفرض روی دستگاههای اندرویدی مجهز به Google Play Services فعال است.»
این موضوع برای افرادی که اپلیکیشنهای خود را از Google Play دانلود میکنند، اطمینانبخش است. در عین حال، اهمیت فعالبودن Play Protect را نیز نشان میدهد؛ زیرا اگر یک اپلیکیشن مخرب از منبع دیگری به گوشی برسد، این قابلیت میتواند یک لایه حفاظتی مهم ایجاد کند.

چگونه از گوشی اندرویدی خود در برابر RatHat محافظت کنیم؟
RatHat زمانی خطرناک میشود که بتواند چندین لایه دسترسی به گوشی به دست آورد. خوشبختانه در چند مرحله میتوان این زنجیره را متوقف کرد. اقدامات زیر میتوانند خطر آلودگی را کاهش دهند و در صورت وقوع مشکل، به واکنش مناسب کمک کنند.
۱) اپلیکیشنها را از Google Play نصب کنید
از نصب فایلهای APK که از طریق پیامک، تبلیغات آنلاین یا وبسایتهای ناشناس دریافت میکنید، خودداری کنید. RatHat بهشدت به فریب کاربران برای نصب دستی اپلیکیشنها متکی است.
اگر صفحهای شبیه Google Play به نظر میرسد، اما نوار آدرس مرورگر را در آن میبینید، همچنان در یک وبسایت هستید. آن صفحه را ببندید و اپلیکیشن واقعی Google Play Store را باز کنید.
همچنین اگر پیامی از شما میخواهد Chrome یا اپلیکیشن دیگری را که از قبل روی گوشی دارید دوباره نصب کنید، با احتیاط برخورد کنید. بهجای استفاده از لینک پیام، Google Play را مستقیماً باز کنید و اپلیکیشن موردنظر را از آنجا پیدا کنید.
۲) درباره مجوز Accessibility بسیار محتاط باشید
دسترسی Accessibility نقش مهمی در حمله RatHat دارد؛ بنابراین درخواست غیرمنتظره برای فعالکردن این مجوز را یک هشدار جدی در نظر بگیرید.
وارد Settings شوید و عبارت Accessibility را جستوجو کنید. اپلیکیشنهایی را که به Accessibility دسترسی دارند بررسی کنید و مجوز برنامههایی را که نمیشناسید یا دیگر استفاده نمیکنید، لغو کنید.
نام منوها ممکن است در گوشیهای مختلف اندرویدی متفاوت باشد. اگر یک اپلیکیشن استریم، مرورگر یا برنامهای دیگر ناگهان اعلام کرد که برای ادامه کار به Accessibility نیاز دارد، تا زمانی که دقیقاً ندانید چرا چنین دسترسیای لازم است، آن را تأیید نکنید.
۳) Wireless Debugging را خاموش نگه دارید
بیشتر کاربران اندروید هیچ نیازی به Wireless Debugging ندارند. RatHat از این قابلیت برای ایجاد اتصال قدرتمند ADB استفاده میکند.
وارد Settings شوید و Developer options یا Wireless debugging را جستوجو کنید. Wireless Debugging را خاموش نگه دارید، مگر اینکه دلیل مشخصی برای استفاده از آن داشته باشید.
اگر متوجه شدید Developer Options یا Wireless Debugging فعال شده است و به خاطر نمیآورید که خودتان آن را فعال کرده باشید، اپلیکیشنها و تنظیمات امنیتی گوشی را با دقت بیشتری بررسی کنید.
۴) از یک آنتیویروس قدرتمند استفاده کنید
یک نرمافزار آنتیویروس معتبر نصب کنید و قابلیت محافظت بلادرنگ آن را فعال نگه دارید. نرمافزارهای امنیتی میتوانند به شناسایی اپلیکیشنهای مخرب و فعالیتهای مشکوک پیش از دستیابی آنها به دسترسیهای بیشتر کمک کنند.
بااینحال، شناسایی RatHat با حذف کامل آن یکسان نیست. از آنجا که این بدافزار میتواند پس از حذف اپلیکیشن اصلی، یک سرویس دائمی در گوشی باقی بگذارد، اگر آلودگی کامل RatHat توسط ابزار امنیتی تأیید شد، بازنشانی کارخانهای (Factory Reset) گوشی توصیه میشود.
۵) Google Play Protect را فعال نگه دارید
گوگل میگوید کاربران اندروید بهصورت خودکار از طریق Google Play Protect در برابر نسخههای شناختهشده RatHat محافظت میشوند. این قابلیت در دستگاههای اندرویدی مجهز به Google Play Services بهصورت پیشفرض فعال است.
بااینحال، بهتر است فعالبودن آن را بررسی کنید:
Google Play Store > تصویر پروفایل > Play Protect > Settings
اطمینان حاصل کنید گزینه Scan apps with Play Protect فعال باشد.
همچنین میتوانید گزینه Improve harmful app detection را فعال کنید. این گزینه اطلاعات بیشتری درباره اپلیکیشنهای ناشناخته نصبشده خارج از Google Play در اختیار گوگل قرار میدهد تا رفتار آنها برای شناسایی فعالیتهای مخرب بررسی شود.
۶) قابلیت Advanced Protection اندروید را در نظر بگیرید
قابلیت Advanced Protection اندروید میتواند در دستگاههای پشتیبانیشده یک لایه حفاظتی دیگر ایجاد کند.
گوگل میگوید این قابلیت نصب اپلیکیشن از منابع ناشناس را مسدود و دسترسی Accessibility را به ابزارهای تأییدشده محدود میکند. همچنین تا زمانی که Device Protection فعال باشد، امکان خاموشکردن Play Protect را از کاربر میگیرد.
برای فعالکردن آن به مسیر زیر بروید:
Settings > Security & privacy > Advanced Protection > Device protection
گوگل میگوید ممکن است برای فعالشدن این قابلیت لازم باشد گوشی را مجدداً راهاندازی کنید.
برای افرادی که بهندرت اپلیکیشنها را از خارج از فروشگاه رسمی نصب میکنند، این محدودیتهای اضافه میتواند دو مسیر مورد استفاده RatHat برای نفوذ به گوشی را مسدود کند.
۷) اندروید و اپلیکیشنها را بهروز نگه دارید
بهمحض انتشار بهروزرسانیهای امنیتی اندروید و آپدیت اپلیکیشنها، آنها را نصب کنید. بهروزرسانیها آسیبپذیریهای شناختهشده را برطرف و سازوکارهای امنیتی گوشی را تقویت میکنند.
زنجیره حمله مستند RatHat عمدتاً به دانلود فایلهای مخرب و سوءاستفاده از مجوزها متکی است؛ بنابراین صرفاً بهروزرسانی اندروید مشکل را حل نمیکند. بااینحال، استفاده از نسخههای جدید نرمافزار میتواند حفرههای امنیتی دیگری را که مهاجمان ممکن است از آنها استفاده کنند، برطرف کند.
۸) با پیامکها و لینکهای اپلیکیشن غیرمنتظره با احتیاط برخورد کنید
RatHat تا حدی از طریق Smishing یا فیشینگ پیامکی منتشر میشود. یک پیام فوری و اضطراری میتواند شما را پیش از اینکه فرصت فکرکردن پیدا کنید، به سمت یک دانلود مخرب هدایت کند.
روی لینکهای موجود در پیامکهای غیرمنتظره که از شما میخواهند اپلیکیشنی نصب کنید یا مشکلی را در گوشی برطرف کنید، کلیک نکنید.
در عوض، اپلیکیشن رسمی شرکت مربوطه را مستقیماً باز کنید یا خودتان به وبسایت شناختهشده آن مراجعه کنید.
همین توصیه درباره تبلیغات آنلاین نیز صدق میکند. تبلیغات مخرب (Malvertising) میتواند شما را به صفحات دانلودی بسیار واقعی هدایت کند که هیچ ارتباطی با شرکتی که وانمود میکنند متعلق به آن هستند ندارند.
۹) اگر به RatHat مشکوک هستید، استفاده از آن گوشی برای حسابهای حساس را متوقف کنید
اگر نرمافزار آنتیویروس RatHat را شناسایی کرد یا دلیل محکمی دارید که فکر کنید گوشی شما آلوده شده است، واردکردن رمزهای عبور و اطلاعات مالی را در آن متوقف کنید.
با استفاده از یک دستگاه مورد اعتماد دیگر، رمزهای مهم خود را تغییر دهید. ابتدا سراغ حساب ایمیل اصلی خود بروید؛ زیرا دسترسی به ایمیل میتواند به مهاجم امکان دهد رمز سایر حسابها را بازیابی کند.
سپس حسابهای بانکی و کارتهای اعتباری خود را برای یافتن فعالیتهای ناشناس بررسی کنید. اگر مورد مشکوکی مشاهده کردید، از طریق شماره تلفن درجشده پشت کارت یا اپلیکیشن رسمی بانک با مؤسسه مالی خود تماس بگیرید.
۱۰) در صورت تأیید آلودگی، گوشی را به تنظیمات کارخانه بازگردانید
اگر آلودگی RatHat تأیید شد، بهجای اتکا به حذف عادی اپلیکیشن، گوشی را به تنظیمات کارخانه بازگردانید.
سرویس پسزمینه جداگانه RatHat میتواند حتی پس از حذف اپلیکیشن قابل مشاهده نیز باقی بماند.
پیش از بازنشانی گوشی، عکسها یا اسناد شخصیای را که از سالمبودن آنها مطمئن هستید، ذخیره کنید.
پس از بازنشانی، اپلیکیشنها را دوباره از Google Play نصب کنید. از نصب مجدد فایلهای APK ناشناس که ممکن است در نسخه پشتیبان قدیمی وجود داشته باشند، خودداری کنید.
همچنین پیش از ورود دوباره به حسابهای حساس از طریق گوشی بازنشانیشده، اطلاعات ورود و رمزهای عبور را با استفاده از یک دستگاه مورد اعتماد دیگر تغییر دهید.
۱۱) پس از آن نیز حسابهای خود را زیر نظر داشته باشید
RatHat میتواند اطلاعات ورود به حسابهای بانکی و کدهای احراز هویت را هدف قرار دهد؛ بنابراین پاکسازی گوشی نباید پایان ماجرا باشد.
به بررسی صورتحسابهای بانکی و هشدارهای ورود به حساب ادامه دهید. همچنین مراقب پیامهای مربوط به بازیابی رمز عبور یا درخواستهای احراز هویتی باشید که خودتان آنها را آغاز نکردهاید.
اگر فکر میکنید اطلاعات شخصی شما فراتر از اطلاعات ورود به حسابها افشا شده است، میتوانید استفاده از یک سرویس محافظت در برابر سرقت هویت را نیز در نظر بگیرید. چنین سرویسهایی میتوانند به شناسایی فعالیتهای مشکوک کمک کنند.
واکنش سریع میتواند میزان خسارت ناشی از استفاده بعدی از اطلاعات سرقتشده را کاهش دهد.
نکات کلیدی از نگاه کرت
وجود بخش مبتنی بر هوش مصنوعی، RatHat را به تهدیدی غیرمعمول تبدیل میکند؛ اما حمله همچنان از نقطهای بسیار آشنا آغاز میشود: فریب کاربر برای اعتماد به یک دانلود اشتباه و اعطای یک مجوز قدرتمند.
این یعنی کاربران اندروید فرصت دارند پیش از رسیدن RatHat به خطرناکترین مراحل، آن را متوقف کنند.
پاسخ گوگل نیز بخش مهم دیگری از ماجراست. این شرکت میگوید براساس شناسایی فعلیاش، هیچ اپلیکیشن حاوی RatHat در Google Play پیدا نشده و Play Protect نیز از کاربران اندروید در برابر نسخههای شناختهشده این بدافزار محافظت میکند.
بااینحال، این حفاظت زمانی بهترین عملکرد را دارد که از نصب اپلیکیشنهای مشکوک خارج از فروشگاه رسمی خودداری کنید و به درخواستهای مربوط به مجوزهای قدرتمند توجه زیادی داشته باشید.
Play Protect را فعال نگه دارید و استفاده از یک نرمافزار امنیتی قدرتمند را نیز در نظر بگیرید. Wireless Debugging باید خاموش باشد، مگر اینکه دقیقاً بدانید چرا به آن نیاز دارید.
اگر RatHat وارد گوشی شود، تصور نکنید که حذف اپلیکیشن بهتنهایی مشکل را حل میکند. در صورت تأیید آلودگی، پاکسازی کامل گوشی و بازنشانی کارخانهای اقدام جدیتری است که باید در نظر گرفته شود.
آیا دانستن اینکه یک بدافزار مجهز به هوش مصنوعی مانند RatHat میتواند بهطور مخفیانه کنترل گوشی شما را در دست بگیرد، باعث میشود پیش از نصب اپلیکیشنها از خارج از Google Play بیشتر احتیاط کنید؟ دیدگاه خود را با ما در CyberGuy.com در میان بگذارید.
ارسال نظرات
دیدگاه های ارسال شده توسط شما، پس از تائید توسط شهرآرانیوز در سایت منتشر خواهد شد.
نظراتی که حاوی توهین و افترا باشد منتشر نخواهد شد.